
Key Pass – Översättning till franska – Exempel Engelska | Reverso Context, Google Access Keys: Slutet på lösenord för att använda konton!
Google Access Keys: Slutet på lösenord för att använda konton
Passkeys är mer praktiska än lösenord, men den nuvarande situationen är inte den mest gynnsamma för deras enorma antagande och det kommer fortfarande att ta tid och många ansträngningar från tillverkarens och förläggarnas sida för att göra dem attraktiva. Ett av de hinder som står framför användare idag är enhetens byte, oavsett om det är en smartphone, en surfplatta eller en dator, eftersom den privata nyckeln spelas in lokalt.
Översättning av “Pass Key” på franska
Dessa sober och fina referenser kommer att läras å andra sidan som perfekta instrument Nyckelpass.
Dessa sober och fina referenser kommer att uppskattas å andra sidan som perfekta instrument huvudnyckel.
Killen kunde ha använt Nyckelpass.
Killen kunde använda passera.
Lägenheterna nås genom säkerhetslåst hissåtkomst och Nyckelpass, Vilket gör det komplett säkert och bekvämt.
Lägenheter är tillgängliga via säkra hissar och en huvudnyckel, gör anläggningen helt säker och bekväm.
Min siameser måste till viss del vara en Nyckelpass, eftersom bedömd enligt lite olika kriterier.
Min siames, måste på ett sätt vara en huvudnyckel, Eftersom bedömd enligt något olika kriterier.
Hade någon annan i byggnaden en Nyckelpass?
Någon annan i byggnaden har en passera ?
Varför kan jag inte registrera min mobila enhet trots att jag har skrivit in Nyckelpass?
Varför ansluter min mobila terminal inte bra för att jag tog tag i Lösenord ?
Te Nyckelpass Ange i fordonet måste vara identiskt med det som anges i den mobila enheten.
DE Lösenord Att komma in i BMW måste vara identiskt med det som anges på mobiltelefonen.
För en kronometer som presenteras som Nyckelpass, Denna referens, levererad med ett mössa och ett transparent armband, kommer sannolikt inte att falla i anonymit!
För en tid som presenteras som huvudnyckel, Denna referens, levererad med ett mössa och ett transparent armband, kommer sannolikt inte att falla i anonymitet !
En lägenhetsnyckel kan till exempel hållas i enheten, vilken nyckel tas bort genom den rörformade enheten efter cylinderlåset med a a Nyckelpass Men en huvudnyckel
En lägenhetsnyckel, till exempel, kan förvaras i den nämnda enheten och tas bort genom den rörformade enheten efter att det cylindriska låset har öppnats med en passera eller en huvudnyckel
Armband Nyckelpass av 1940 tilldelades av krimpt guld av safirer och rubin, 30 000 franc, 87000 franc.
Ett armband Huvudnyckel Från 1940, i gulduppsättning med safirer och rubin, uppskattade 30 000 franc, såldes för 87 000 franc.
Google Access Keys: Slutet på lösenord för att använda konton !

Inget behov av lösenord för att ansluta till ett Google -konto eller tjänst ! Den digitala jätten låter dig nu använda Access Keys (PassKeys), en mer pålitlig och enklare teknik för alla dess tjänster.
- Åtkomstnycklar: Anslut säkert till ditt Google -konto
- PASSKEY: Lösningen för att ersätta lösenord
- PASSKEY: Hur ersätter lösenordet ?
En framtid utan lösenord skulle det vara snart ? I alla fall är detta den väg som Google verkar ta, som korsar ett nytt steg i utplaceringen av passkeys – även kallad Access Keys. Sedan 3 maj 2023 kan miljarder användare av Google Services anta denna autentiseringsmetod, via biometriska sensorer, smarttelefonlåsningskod eller elektronisk fysisk autentiseringsnycklar och helt överge sina lösenord och deras verifieringskoder för att ansluta till sina konton, som kontin Firm tillkännager stolt i sitt pressmeddelande. För att göra detta, gå bara till den här adressen, anslut till ditt konto med dina vanliga identifierare och klicka sedan på “Använd åtkomstnycklar”. För att lägga till en extra åtkomstnyckel, för en annan enhet, klicka bara på “+ skapa en säkerhetsnyckel” – så att den lagras på den använda enheten.
Åtkomstnycklar: Anslut säkert till ditt Google -konto
Passkeys från Google -konton lagras på alla kompatibelt material – nämligen iPhone som arbetar under iOS 16 och Android -enheter som arbetar under Android 9 åtminstone – och kan delas med andra enheter från operativsystemet med tjänster som iCloud eller vissa lösenordschefer. För att använda en annan persons enhet för att tillfälligt komma åt deras Google -konto måste du välja alternativet “Använd ett lösenord från en annan enhet” för att skapa en enda anslutning. Observera att det inte ska skapas en nyckel till en delad enhet, eftersom dess riktiga ägare då skulle kunna komma åt Google -kontot när han önskar. I händelse av stöld, förlust eller infiltration av enheten är det mycket möjligt att återkalla säkerhetsnycklarna i parametrarna för ditt konto.
Även om det kommer att ta ett tag för att ta hand om passkeys till stor del antagna, främjar detta tillkännagivande avsevärt deras antagande på grund av storleken på Google och implementeringens storlek. För tillfället kommer användarkonton att fortsätta att stödja befintliga anslutningsmetoder, till exempel lösenord – detta är en övergångsperiod på ett sätt. Mountain View -företaget planerar att marknadsföra denna nya teknik under de kommande månaderna och börjar uppmuntra sina användare att konvertera sina identifierare till passkeys.

Åtkomstnycklar: Lösningen för att ersätta lösenord
Men varför försöka skapa en framtid utan lösenord ? Helt enkelt på grund av deras brister, som bara är för välkända. De är faktiskt för svaga, återanvändas på flera webbplatser och konton och kan komprometteras efter en framgångsrik phishing. Lösningar har införts för att fylla dessa svagheter, till exempel dubbel autentisering – som inte är ofelbara – och lösenordschefer – som kan hackas – men riskerna finns fortfarande, särskilt på tid där hackare alltmer föreställer sig. Det har gått ett tag sedan Fido Alliance – ett konsortium av stora teknikföretag, myndigheter, tjänsteleverantörer, finansinstitut, betalningsprocessorer och andra branscher, inklusive Apple, Amazon, Microsoft, PayPal och Google (se vår artikel) – Arbeta med teknik syftar till att eliminera användningen av lösenord: Passkeys !
Efter att Apple meddelade att han ville introducera dem med iOS 16 och MacOS hade Google i sin tur tillåtit utvecklare i oktober 2022 att starta implantering av denna autentiseringsteknik på Android, via Beta -versionen av Google Play Services och Kanarieversionen från Google Chrome. För Diego Zavala, Android Product Manager och Christiaan Brand, produktchef och säkerhet, utplaceringen av PassKeys esnar ett trevligt framsteg eftersom de “Kan inte återanvändas, läcka inte i serverbrister och skydda användare mot phishingattacker”, Som de förklarade på Android Developers -bloggen.

PASSKEY: Hur ersätter lösenordet ?
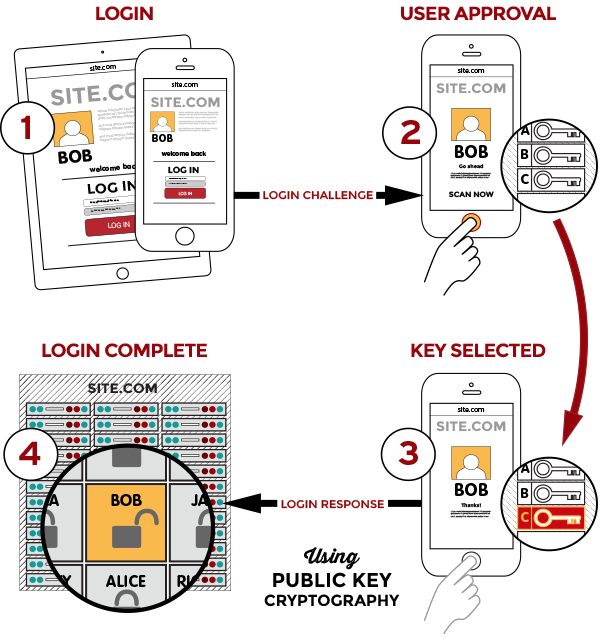
Genom att använda passkeys väljer användaren en enhet – logiskt sett sin smartphone – som huvudverifieringssystem på webbplatser och applikationer. Vid tidpunkten för registrering eller modifiering av anslutningsmedlet skapar smarttelefonen två krypterade nycklar: en allmänhet som skickas till tjänsteleverantören och en privat nyckel som förblir lagrad i telefonen och tillåter webbplatsen eller “applikationen av autentisering Det genom att låsa upp enheten via sin smartphone -autentiseringsmekanism – PIN -kod, modell, ansiktsigenkänning eller digitalt avtryck. För att förenkla, istället för att ange ett lösenord, använd bara den vanliga upplåsningsmetoden för din huvudenhet. Och voila ! Smartphone Passey kan också användas för att ansluta till en webbplats via en annan enhet – som din bärbara dator. Skanna bara QR -koden som visas på webbplatsen med sin smartphone. I slutändan är målet att tillåta användning av passkeys på olika plattformar-Windows, macOS, Chromeos, Android och iOS-så att till exempel en Chrome-webbläsaranvändare på Windows kan autentisera på en webbplats med en passey lagrad på en iPhone.
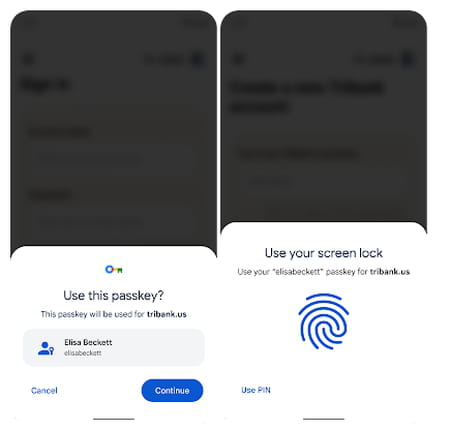
Konkret, dagligen, ändrar inte användningen av passkeys något för användaren. Det finns faktiskt redan standarder som tillåter att ansluta till applikationer eller webbplatser med en av dess enheter – som genom att bekräfta via din smartphone att anslutningen kommer från oss, eller genom att trycka på ett visst nummer som “affisch på den. Du måste dock alltid ansluta minst en gång till ett lösenord för att kunna aktivera denna anslutningsfunktion. Och det förhindrar inte att han kan återställa åtkomsten till hans konto tack vare hans identifierare – som därför kan avledas. Men användningen av passkeys höjer också vissa nackdelar, särskilt när du vill byta ut din Android -smartphone med en iPhone – eller vice versa – eller att ett flyg eller brott av enheten inträffar. Det är då nödvändigt att antingen kopiera sina passkeys manuellt till den nya telefonen – vilket är ganska tråkigt – eller att kräva nya åtkomstkoder efter alla tjänster, genom att bevisa varje gång dess identitet. Faktum kvarstår att utvecklare kan testa denna enkla och säkra autentiseringsmetod på Google Chrome och Google Play Services sedan november 2022 genom att skapa ett applikationsprogrammeringsgränssnitt (API) som tillåter deras användning av passkeys på Android -applikationer. Under tiden är det bättre att skapa ett säkert lösenord.
Passkeys: Vad är det för, hur det fungerar och varför de kommer att ersätta lösenord
PassKeys kommer att bli den nya populära autentiseringsmetoden för att komma åt sina konton på webbplatser och applikationer. Säkerare och mer praktiska än lösenord kommer de gradvis att bli normen för att bevisa sin identitet på internet. Här är vad du behöver veta om dem.
- Passkeys, vad är det ?
- Passkeys, hur det fungerar, vad är det för ?
- Hur är passkeys säkrare än lösenord ?
- Google, Microsoft, Apple. Vem vill byta ut lösenord med passeerna ?
- Vad händer när du byter enhet ?
- När kommer passkeys att byta ut lösenord ?
- Hur du konfigurerar passkeys på ditt Google -konto ?
- Kommentarer
Eftersom internet har blivit mer demokratiskt med allmänheten, skyddas våra berättelser om de olika plattformarna vi registrerar av Lösenord. Vi har hittills känt att denna form av försvar hittills för att bevara tillgången till vår information och profiler, så att det är svårt idag att föreställa sig en värld där de inte längre skulle existera, eller åtminstone på ett helt annat sätt. Och ändå är lösenord inte nödvändigtvis den säkraste eller till och med den mest praktiska lösningen för att säkerställa att vi ensamma kan komma åt våra konton. Stora digitala företag har utvecklat alternativ i flera år för att äntligen få slut på dominansen av lösenord och förbättra användarupplevelsen. Så här föddes passkeys, som du borde höra mycket om under de kommande månaderna och åren.
Passkeys, vad är det ?
En passöke är en åtkomstnyckel (eller identifieringsnyckel) som innehåller krypterade data som bevisar att du är ägaren till det konto du försöker ansluta. Passkeys är baserade på principen om asymmetrisk kryptering, vilket innebär förekomsten av två krypteringsnycklar, en offentlig nyckel (lagrad på plattformens servrar) och en privat nyckel (lagrad lokalt på användarens enhet), som synkroniseras mellan dem under ett försöksanslutning.
Passkeys, hur det fungerar, vad är det för ?
Som när du skapar ett lösenord för att skapa ett nytt konto för närvarande kan du välja att välja en passnyckel på tjänster som stöder denna teknik. I detta fall kommer plattformen i fråga att generera de två nycklarna (offentliga och privata), som arbetar tillsammans. Endast din privata nyckel kommer att erkännas av den offentliga nyckeln som en del av krypteringsprotokollet och tillåter anslutning till kontot via Passkey.
Den fysiska enheten är inte det enda skyddande lagret som validerar anslutningen. En identifieringsmetod Support av terminalen i fråga, efter valet av användaren, låter dig ansluta. Det kan vara en biometrisk upplåsning (ansiktsigenkänning, fingeravtryck), en pin -kod, ett diagram ..
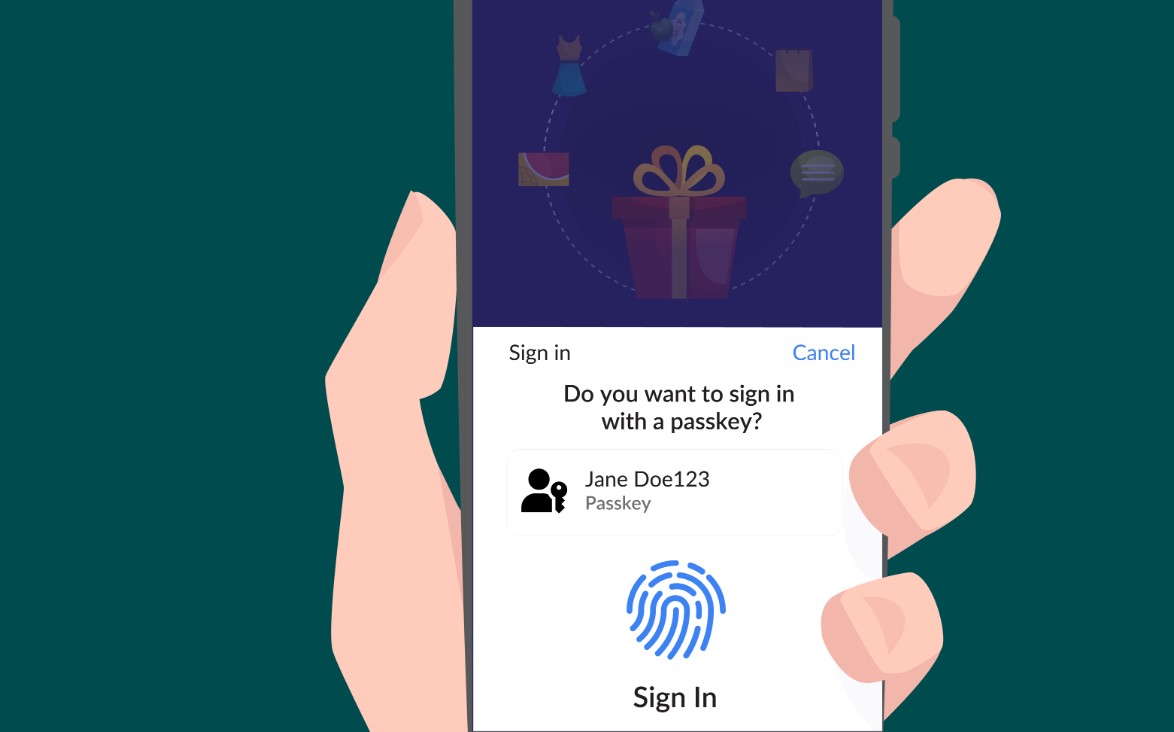
Passkeys intresse är att kombinera:
- Den praktiska aspekten: åtkomst till dina konton med samma process som att låsa upp din enhet, utan att behöva komma ihåg dina lösenord eller använda en chef.
- Säkerhetsaspekten: En kvantifierad anslutning som kräver både fysisk åtkomst till enheten och kunskapen om identifieringsmetoden.
Hur är passkeys säkrare än lösenord ?
Om lösenordshanterare hjälper till att göra lösenord säkrare förblir de fallbara. Trots implementeringen av system baserade på lösenord med enstaka användningsområden och dubbel autentisering är observationen tydlig: kontonens säkerhet lämnar önskvärt och riskerna med hacking och phishing förbli mycket hög. Passkeys är inte en perfekt lösning, men alla samma bidrag fler garantier än traditionella lösenord.
Det första säkerhetsskiktet är lagring av den privata nyckeln på en enhet som användaren äger. Naturligtvis är dessa data i ett utrymme skyddat av krypteringsteknik. Dessutom kommuniceras det aldrig direkt till de plattformar som vi ansluter till: Varje försök till anslutning, webbplatsen eller applikationen kommer att ställa in ett gåta till användarterminalen, som är den enda som löser den. Ett symbol genereras sedan för att validera transaktionen och godkänna anslutningen.
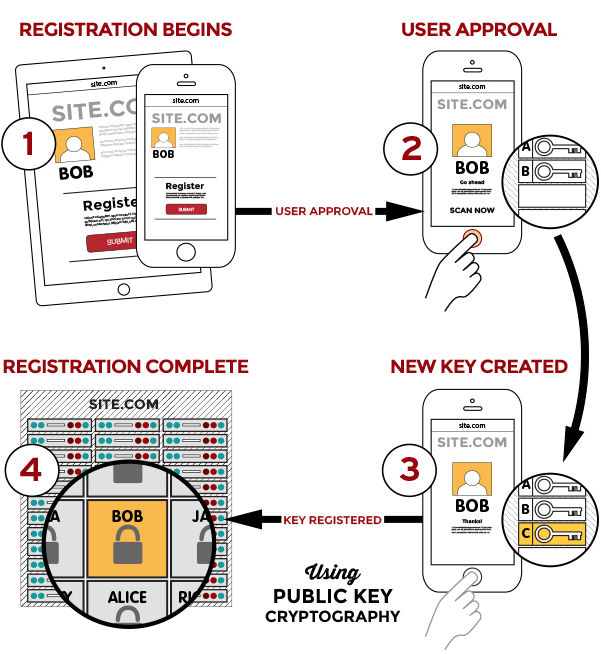
Det andra stratumet är behovet av att identifiera sig med biometrisk information (helst), eller med ett autentiseringselement som inte är känt för plattformar (stiftkod, ritningsschema på en pekskärm) för enheter som inte ger någon möjlighet till autentisering av ansiktsigenkänning eller fingeravtryck. Avleda Kombination mellan privat nyckel och biometri begär mycket större ansträngningar än att få ett lösenord och till och med lura den dubbla autentiseringen.
Phishing fungerar inte längre, eftersom det är osannolikt att användaren avslöjar sin privata nyckel till en tredje part. Majoriteten av användarna kommer inte ens att veta hur man identifierar sin privata nyckel. Dataläcken är begränsade, eftersom plattformar bara har offentlig nyckel, som är värdelös utan den privata nyckeln som är associerad med den. Och eftersom varje kombination är unik kan bara ett konto komprometteras båda. Brute Force -attacker förlorar också sitt intresse. Och om en pirat äntligen lyckas återställa de två nycklarna som utgör en passnyckel, återstår autentiseringen att passera.
Google, Microsoft, Apple … som vill ersätta lösenord med PassKeys ?
Antagandet av passkeys skjuts avFido Alliance (Snabb identitet online), grundat 2013, vars uppdrag är att lösa bristen på interoperabilitet mellan starka autentiseringsenheter och att utveckla såväl som att främja autentiseringsstandarder som bidrar till att minska lösenordsberoende. Fidos motto är “Enklare, starkare, autentisering: Lösa världens lösenordsproblem”, som vi kan översätta förbi “Enklare och starkare autentisering: Lösa det globala problemet med lösenord”.
Google, Microsoft och Apple är bland de mest intensiva anhängare av lösenordets försvinnande. De har till stor del bidragit till skapandet av deras alternativa och troliga framtida ersättning och tillkännagav sin gemensamma önskan att stärka stödet från FIDO -standarder, PassKeys för att påskynda övergången till denna teknik. De tre amerikanska företagen är en del av styrelsen för Fido Alliance, som också inkluderar Samsung, Amazon, Intel, Lenovo, Meta (Facebook) eller QualComme. Stora aktörer av digital betalning som PayPal, MasterCard, Visa och American Express finns också vid styrelsen. Paradoxalt nog hittar vi också företag som är specialiserade på lösenordshantering, till exempel LastPass, Dashlane och 1Password, som måste anpassa sig och utvecklas när PassKeys -standarden kommer att ersätta lösenorden.
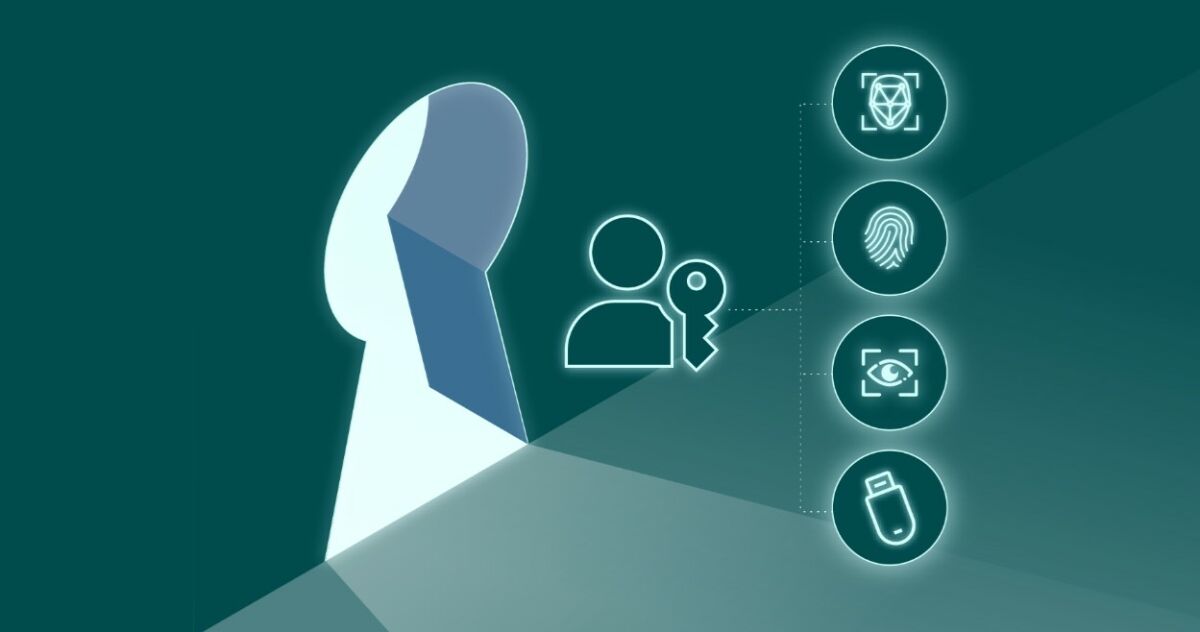
För tillfället erbjuder få plattformar (webbplatser eller applikationer) sina användare autentisering av PassKey. Förutom Google, Microsoft och Apple, Dropbox, eBay, Facebook, Nvidia, PayPal, Twitter, WordPress eller Shopify är pionjärer.
Vad händer när du byter enhet ?
Passkeys är mer praktiska än lösenord, men den nuvarande situationen är inte den mest gynnsamma för deras enorma antagande och det kommer fortfarande att ta tid och många ansträngningar från tillverkarens och förläggarnas sida för att göra dem attraktiva. Ett av de hinder som står framför användare idag är enhetens byte, oavsett om det är en smartphone, en surfplatta eller en dator, eftersom den privata nyckeln spelas in lokalt.
Ett system av av Synkronisering av åtkomstnycklar planeras när vi förblir inom samma ekosystem. Du kan därför helt enkelt överföra dina passkeys inspelade på din Android -smartphone till din nya Android -mobil via ditt Google -konto. Om du går från en iPhone till ett annat Android -konto eller vice versa blir synkronisering mycket mer komplicerad. På samma sätt finns det för närvarande ingen effektiv inbyggd lösning för de passkeys som genereras från din Windows PC görs tillgängligt från din Android -smartphone till exempel.
För tillfället kräver varje överföring av Passkey från en mjukvarumiljö till en annan en manuell procedur, särskilt förbjudet om det finns många passkeys att hantera. En QR -kodsystem att skanna med sin smartphone var tänkt på. Den mobila enheten fungerar sedan som en gateway, validerar själv anslutningsbegäran för den andra enheten. För säkerhetsfrågor är det emellertid nödvändigt att Bluetooth för de två terminalerna aktiveras för att säkerställa att datorn som gör att begäran är väl fysiskt vid sidan av kontot och att det inte är en fråga ett försök att distansera skadligt skadligt tillgång. Generellt sett är det möjligt efter denna hantering för att generera en passnyckel för en ofta använt sekundär enhet för att undvika att behöva använda sin huvudterminal varje gång.
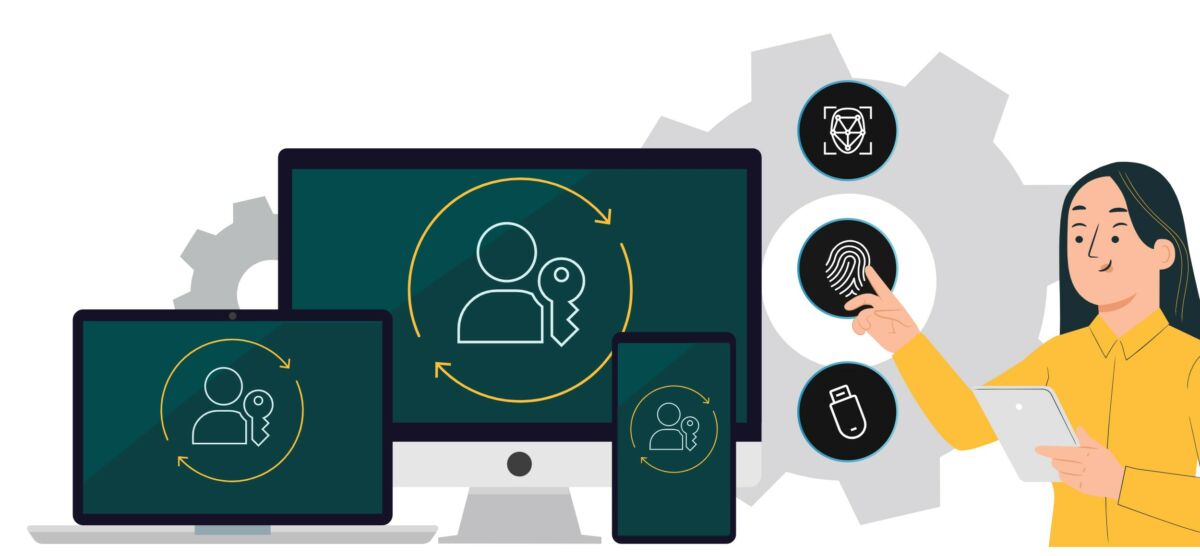
I framtiden kommer verktyg att införas för att tillåta snabb och förenklad överföring av dess identifieringsnycklar från ett ekosystem till ett annat, som import- och exportalternativen för ordhanterarna passerar. Dessutom verkar dessa vara bland de snabbare att leta efter lösningar på detta problem, vilket skulle göra det möjligt för dem att inte förlora intressen för användare som överger lösenord för passkeys. Men här igen måste ekosystem utvecklas, och det är därför Android 14 kommer att stödja passkeys i tredjeparts lösenordschefer.
På Google är lösningen som verkar sejra för att dela sina passkeys mellan dess olika enheter Chrome. Webbläsaren är kompatibel med åtkomstnycklarna från dess version 108, finns tillgänglig på alla ekosystem och har redan sin egen integrerade lösenordshanterare, vilket gör det till en lämplig och uppenbar plattform att hantera sina passkeys.
När kommer passkeys att byta ut lösenord ?
Lösenord har fortfarande en ljus framtid framför sig. Användare är inte redo att byta över natten till passkeys och en lång övergångsperiod kommer att äga rum, under vilka lösenord och passkeys kommer att samexistera. Webb- och applikationer måste också anpassa sig och gå till den här tekniken, som kan ta tid. FIDO -standarder kräver i allmänhet Senaste versioner av operativsystem, automatiskt eliminera de äldsta enheterna för alla kompatibilitet. En förnyelse av utrustning är därför nödvändig innan passkeys ser definitivt ta över från lösenord. Ett annat problem relaterat till åtkomstnycklar är beroende av stora ben- och mjukvaruförlag, som kan lämna ett antal motvilliga användare på plattan. Det är omöjligt att förutsäga när vi bevittnar döden av lösenord, men de bör överleva på kort sikt.
Hur du konfigurerar passkeys på ditt Google -konto ?
Passkeys har officiellt blivit ett sätt att ansluta till Google Services sedan början av maj 2023. Här är det förfarande som ska följa för att börja använda dem inom ekosystemet för Alphabet -dotterbolaget:
- Gå till https: // myAccount.Google.com/ och anslut till ditt Google -konto.
- Klicka på avsnittet till vänster på skärmen säkerhet.
- Bläddra till botten tills du når spelet Hur man ansluter till Google. Klicka på linjen Åtkomstnycklar, placerad mellan alternativet Två -steg validering Och Lösenord.
- Ange lösenordet för ditt Google -konto om du uppmanas.
- Klicka på den blå knappen Använd åtkomstnycklar För att aktivera funktionaliteten.
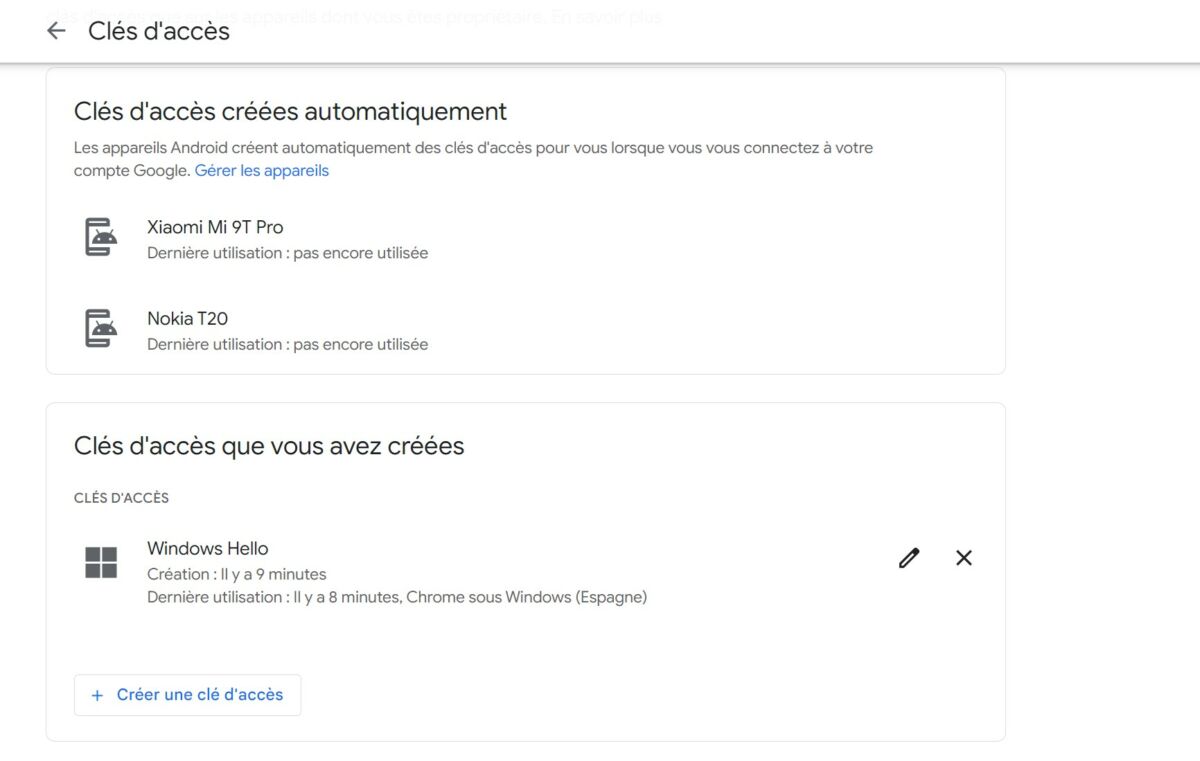
Från och med nu, Dina Android -enheter skapar automatiskt en passnyckel För ditt Google -konto för din nästa anslutning. Du kan också klicka på Skapa en åtkomstnyckel nedan för att manuellt generera en passnyckel på en enhet från ett annat ekosystem. Autentisera dig själv med din vanliga identifieringsmetod (Windows Hello i vårt fall) och voila ! För att verifiera att allt fungerar bra öppnar du din webbläsare i privat navigering och försök att ansluta till ditt Google -konto. Normalt behöver du inte längre ange ditt lösenord, bara autentisera med din tall, ditt fingeravtryck eller genom ansiktsigenkänning. Kom ihåg att det är viktigt att konfigurera åtkomstnycklar endast på enheterna som du är ägaren.
- Dela Share ->
- Tweeter
- Dela med sig
- Skicka till en vän